
IT・セキュリティ|2026年10月16日時点の情報
こんにちは、ふぁんたろーです。
最近、企業へのサイバー攻撃や個人情報の漏えいに関するニュースを、毎日のように見かけませんか?
「不正アクセスで大量の顧客情報が流出」「企業のシステムに何者かが侵入」「AIを悪用した攻撃の可能性」――。大変なことが起きているのは分かるけれど、実際に何が変わったのかは分かりにくいと思います。
私はこれまで長くIT・サイバーセキュリティ業界に携わってきました。正直ニュース等を見ていて思うのは、わかりやすく説明しようとしているけどこれじゃ解釈間違っちゃうんじゃないかな?です。なので自分なりに、最近のサイバー攻撃で何が起きているのか、なぜ情報が盗まれるのか、私たちに何ができるのかを、ITに詳しくない方にも分かるように整理してみました。もちろん自分の勉強のためでもあり、知見を広げる意味でもあります
・公表件数が増えたことと、攻撃総数が増えたことは同じではありません。
・一方で、Webシステムやアプリの接続先サーバへの侵入被害は実際に目立っています。
・個人でできる対策は、預ける情報を減らすこと、パスワードを使い回さないこと、多要素認証を使うことです。
・攻撃者がAIを利用した事例は確認されていますが、今回の全事件がAI攻撃だと断定できる情報はありません。
まず結論|最近のサイバー攻撃をどう考えるか
サイバー攻撃は本当に急増しているのか?
2026年秋、国内の企業・団体から個人情報漏えいの発表が相次いでいます。ニュースを見ていると、サイバー攻撃が突然増えたように感じます。
しかし、私は少し違った見方をしています。
攻撃の総数が急激に増えたというより、攻撃者が狙う対象や、攻撃が実際の被害につながる割合が変化している可能性があるのではないか。
という考えです。
セキュリティ企業のラックは、監視センターで観測した主な不審通信について、2026年9月にやや増えたものの、長期的に大幅な増加とまでは評価していません。一方、同社への相談ではサーバへの不正侵入が占める割合が前四半期の30%から52%へ上昇しました。
ただし、これはラックが観測・対応した範囲のデータで、日本全体の攻撃件数を示すものではありません。
また、攻撃された時期、企業が被害に気づいた時期、調査を終えて公表した時期は一致しないことがあります。ラックの集計では、事件を認知してから最初の公表までの平均日数が、2026年5月の10.9日から9月には2.9日へ短縮しています。企業の公表が早くなったことも、ニュースが増えたように感じる一因かもしれません。
ニュースが増えたこと、攻撃が増えたこと、実際の被害が増えたこと。この3つは分けて考える必要があります。
今回の情報漏えいに対して、私たち個人ができること
今回問題になっている攻撃の中には、一般利用者がパスワードを複雑にしたり、不審なメールを開かないようにしたりするだけでは防げないものがあります。攻撃者が狙っているのが、利用者のスマートフォンではなく、企業が情報を管理しているシステムだからです。
企業のサーバへの侵入を、私たち一人ひとりが直接防ぐことはできません。では、何もできないのでしょうか。
私は、企業に預けている個人情報を見直すことが大切だと考えています。
- 使っていないサービスから退会し、個人情報を預ける先を減らす
- 退会後の情報の扱いと保存期間を確認する
- 登録する情報を必要最小限にする
- 情報漏えいの通知が届いたら、メール内のリンクではなく公式サイトで内容を確認する
- パスワードを使い回さず、利用できるサービスでは多要素認証を有効にする
特に注意したいのが、「退会=個人情報の削除」ではないという点です。個人情報保護法は一律の保存期間を定めていませんが、事業者は利用する必要がなくなった個人データを遅滞なく消去するよう努めることとされています。利用目的や法令上の保存義務によっては残る情報もあるため、退会方法だけでなく、プライバシーポリシーや削除・利用停止の窓口も確認してください。
一方、すでに漏えい通知が届いたサービスは、慌てて退会する前に公式発表を確認しましょう。退会しても流出済みの情報は戻りませんし、被害に関する通知や取引記録が必要になる場合もあります。
1. サイバー攻撃は「ミサイルの撃ち合い」ではない?
サイバー攻撃というと、映画のように強力な攻撃で相手の防御を正面から破壊する場面を想像するかもしれません。
もちろん、大量の通信を送りつけてサービスを止める攻撃もあります。しかし、企業に侵入して情報を盗み出す攻撃は、ミサイルの撃ち合いよりも、警備の弱い入口を探す奇襲作戦に近いと私は考えています。
厳重に警備された施設から重要書類を盗もうとする侵入者は、正面入口を力ずくで突破するより、裏口や使われていない通用口、警備が薄い時間帯を調べます。実際のサイバー攻撃でも、公開されているWebサイトやアプリを調べ、侵入できそうな弱点を探します。
例えば、正面入口には警備員がいて、防犯カメラも設置されている施設を想像してみてください。侵入者は、真正面から警備を突破するのではなく、まず施設の構造や警備状況を調べます。
裏口はないか。使われていない通用口はないか。外から操作できる設備はないか。そこで見つけた弱点を利用して侵入し、目的の書類を持ち出します。
企業へのサイバー攻撃も、これに近い形で進むことがあります。強い防御を正面から壊すとは限らず、公開情報やアプリ、設定の不備、修正されていない既知の問題などを手掛かりに、入りやすい場所を探すのです。
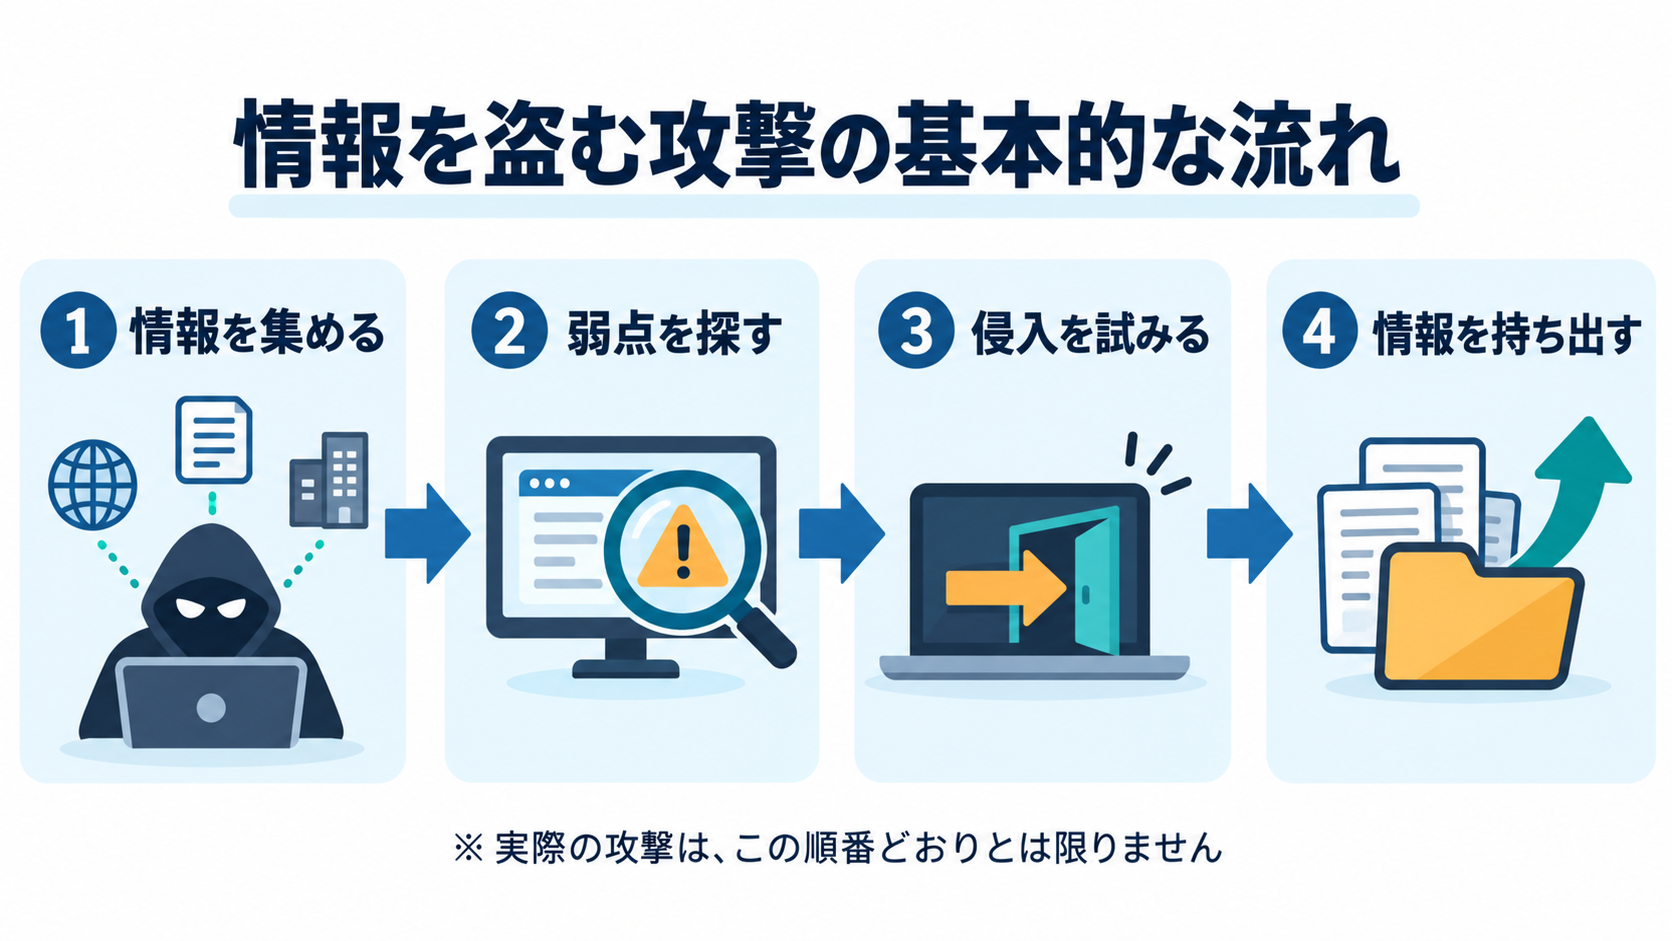
代表的な4つの段階
- 情報を集める:企業のWebサイト、公開アプリ、利用している仕組みなどを調べます。
- 弱点を探す:未修正の問題や、アクセス制御・設定の不備を探します。こうした弱点を「脆弱性(ぜいじゃくせい)」と呼びます。
- 侵入を試みる:見つけた弱点を使い、本来は許可されていない情報や機能にアクセスしようとします。
- 情報を持ち出す:侵入に成功すると、顧客情報や社内情報を取得したり、後からアクセスするための不正な仕組みを残したりすることがあります。
実際には調査と攻撃を繰り返し、複数の方法を組み合わせるため、必ずこの順番どおりに進むわけではありません。また、特定の企業だけを狙う攻撃だけでなく、インターネット上の多数のシステムを自動で調べ、侵入できそうな相手を探す攻撃もあります。
2. 2026年秋、日本では何が起きているのか?
ここからは、セキュリティ企業や公的機関が公表した内容を整理します。それぞれが同じ事件や攻撃者を調べたわけではないため、数字や見解を単純に一つへまとめないことが大切です。
同じ「情報漏えい」を扱う発表でも、見ているものは異なります。公表された事件数を集計した資料もあれば、監視センターで観測した通信を分析したもの、実際に対応した相談案件を整理したもの、特定の攻撃手法を技術的に調査したものもあります。
そのため、一つの数字だけで「日本全体の攻撃が何倍になった」と結論づけることはできません。何を母数にした数字なのか、確認された事実なのか、専門家が示した可能性なのかを分けて読む必要があります。
| 発表元 | 確認・分析された主な内容 |
|---|---|
| 個人情報保護委員会 | 大規模な漏えい事案を踏まえ、個人データの安全管理と不正アクセス対策について事業者向けに注意喚起。 |
| IPA | 外部公開アプリやサービス、アカウントの侵害が起点となる傾向を踏まえ、ログ・設定・脆弱性・保有情報の緊急点検を要請。 |
| NICT | 公開Androidアプリの解析結果を悪用し、接続先のバックエンドサーバを狙う「A2B攻撃」を特定。 |
| JPCERT/CC | 情報は限定的・断片的としながら注意喚起。公開アプリの解析、API経由の攻撃、既知の脆弱性のスキャン、AI利用を確認。 |
| マクニカ | 国内Webシステムからの漏えい公表を独自集計。2026年は10月6日時点で119件、うち81件が7月以降。ただし65件は公表情報だけでは原因を分類できない。 |
| ラック | 不審通信の総量だけでは急増と評価しにくい一方、相談案件ではサーバへの不正侵入の割合が上昇。企業の公表も早くなっている。 |
公表件数は明らかに増えている
マクニカが2026年10月7日に公開した分析では、国内法人が運営するWebシステムを通じた個人情報の窃取・漏えい事案は、2024年が62件、2025年が84件、2026年は10月6日時点で119件でした。2026年の119件のうち81件が7月以降に公表されています。
ただし、7月以降の81件のうち65件は、公表情報だけでは侵入原因を分類できません。被害公表の集中は確認できますが、すべてが同じ手法や同じ攻撃者によるものだとは言えないのです。
狙われるサービスの種類も広がっている
従来、個人情報を狙う攻撃では、クレジットカード情報を扱うネット通販サイトなどが目立っていました。しかし、マクニカの整理では、図書館の蔵書検索、施設予約、イベント関連の管理システムなど、生活に身近なサービスでも被害が公表されています。
必ずしも大企業や金融機関だけが狙われているわけではありません。外部からアクセスでき、弱点が残り、多くの情報がまとまっていれば、地域サービスや業務用システムも攻撃者にとって調査対象になります。
一方で、対象が広がって見えることと、すべての事件が一つの攻撃活動によるものだということは別です。原因を分類できない事案が多い以上、共通点を探しつつも、断定しすぎない姿勢が必要です。
攻撃の「総量」だけでは説明できない
ラックの分析では、主な不審通信の観測量は長期的に大幅増とまでは評価されていない一方、サーバへの不正侵入の相談割合は上昇しました。
攻撃者が弱点を見つける精度を高め、少ない試行で侵入している可能性はあります。ただし、これは現時点で考えられる仮説であり、攻撃総数が増えていないと断定できるものでもありません。
アプリ解析、API攻撃、AI利用を確認
JPCERT/CCは2026年10月8日の注意喚起で、把握している情報は「限定的かつ断片的」と明記しました。その後の10月15日の調査報告では、攻撃元サーバの調査を通じて、Androidアプリの配布ファイルを解析してAPIを悪用する動き、既知の脆弱性のスキャン、API経由の攻撃などを確認しています。
さらに、攻撃者がAIを利用していたことも確認されました。ここで大切なのは、AIの利用が確認された攻撃があることと、相次ぐ全事件がAIによる同一キャンペーンであることは別だという点です。後者を裏付ける情報は、2026年10月16日時点では公表されていません。
強固な正面より、守りの薄い場所が狙われる
Akamaiは、APIが主要な攻撃対象になり、AIが既存の弱点を大規模に探索・悪用する動きを加速させると指摘しています。Webサイトの画面が十分に守られていても、その裏側で情報をやり取りするAPIや、管理用の仕組みまで同じ水準で守られているとは限りません。
JPCERT/CCが示した事例にも、公開アプリを解析してAPIの接続先やキーを特定する、本来画面からは実行できない内部APIを操作する、既知の脆弱性を探索するといった複数の手口が含まれています。
各機関・企業の発表を合わせて読むと、まったく新しい一つの攻撃が突然現れたというより、以前から存在する弱点を探す速度と精度が上がり、これまで狙われにくかったシステムにも攻撃が届き始めている可能性が見えてきます。これは公表資料から私が読み取った見解であり、個々の事件の原因を断定するものではありません。
3. スマホアプリから、なぜ企業のサーバが狙われるのか
NICTが2026年10月13日に公表した「A2B攻撃(App-to-Backend Attack)」は、今回の状況を理解するうえで分かりやすい例です。
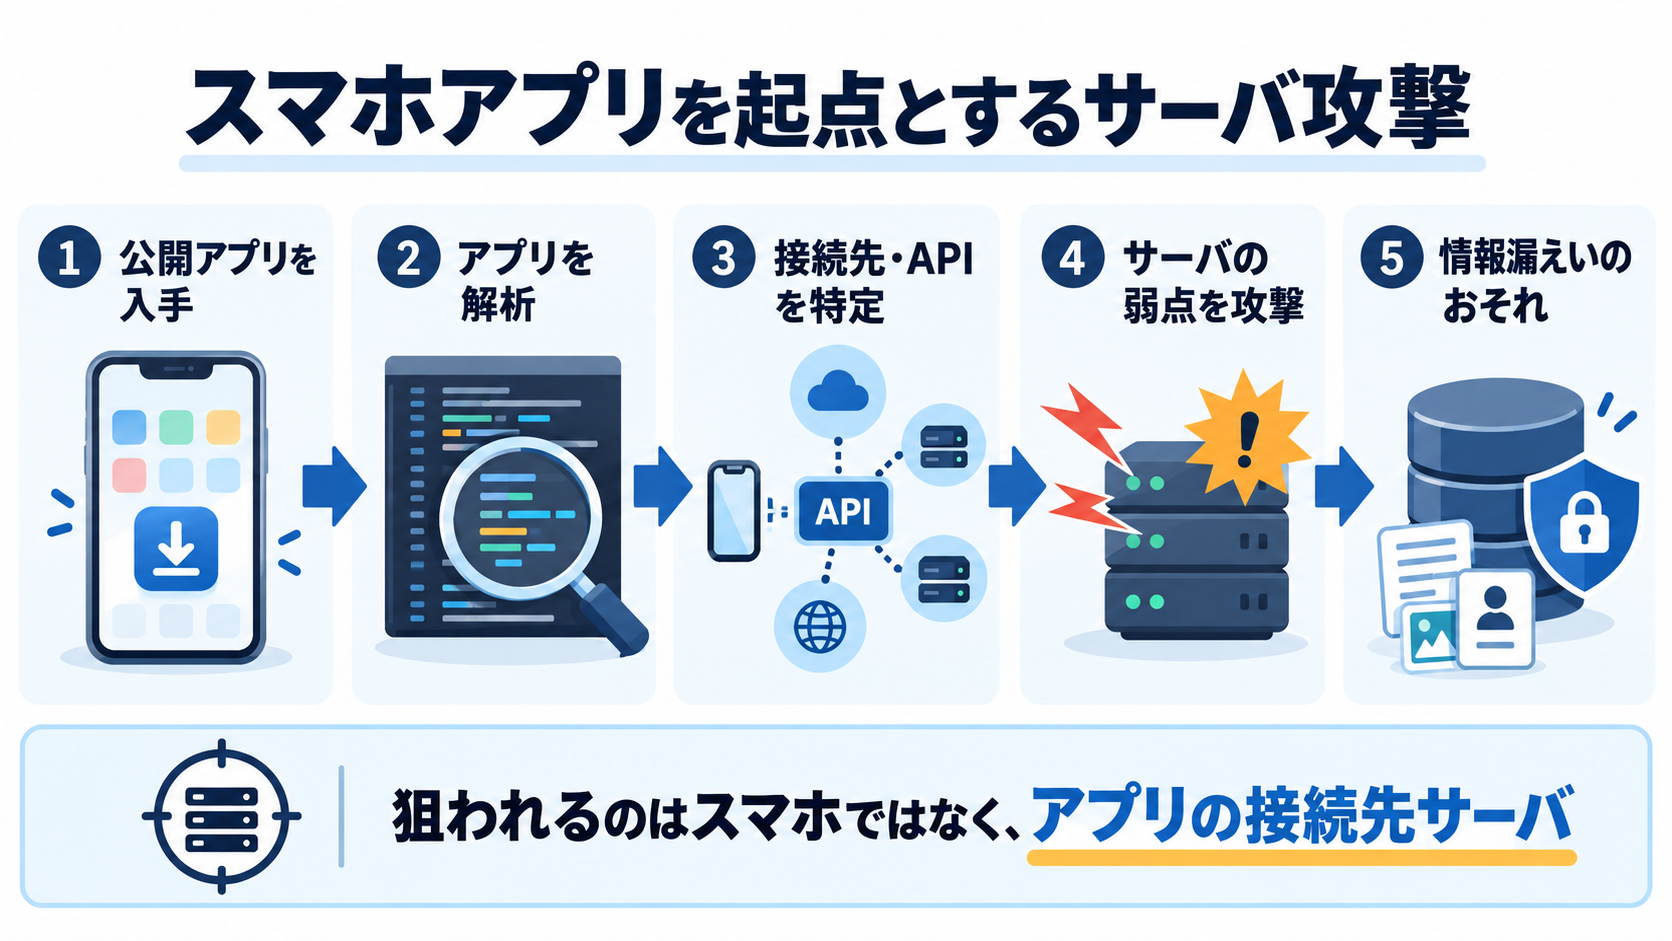
少し分かりにくいので、飲食店の予約アプリを例に考えてみます。アプリで店と日時を選び、予約を確定すると、画面に予約内容が表示されます。
この情報のすべてがスマートフォンの中だけに保存されているわけではありません。多くの場合、アプリは企業のサーバへ問い合わせ、予約情報や会員情報を受け取っています。
このアプリとサーバの間で情報をやり取りする窓口が「API(エーピーアイ)」です。そして、利用者から見えない場所で予約情報や会員情報を管理する仕組みが「バックエンド」です。難しい言葉に見えますが、アプリが受付窓口、その裏側に情報を管理するサーバがある、と考えれば十分です。
攻撃者は、誰でも入手できるアプリを解析し、どのサーバと通信しているか、どのような情報を要求しているかを調べます。そのうえで、サーバ側のアクセス制御や入力確認に弱点がないかを探します。
仮に、自分の予約情報だけを見られるはずの仕組みで、番号などを変えると他人の予約情報まで取得できる状態だったとします。これは説明のための仮の例ですが、サーバ側で「誰が、どの情報へアクセスしてよいか」を正しく確認できていなければ、情報漏えいにつながります。
スマホアプリは、端末の中だけで動いているわけではありません。ログイン、予約、会員情報の表示などの多くは、インターネットの向こう側にあるサーバと通信して実現しています。
攻撃者は一般に公開されているアプリを入手して解析し、接続先のアドレスや通信の仕組み(API)を調べます。そこで得た情報を手がかりに、接続先サーバの弱点を探して攻撃します。
狙われるのは利用者のスマホではなく、アプリの接続先サーバです。 そのため、利用者がアプリを最新版にしていても、事業者側のサーバに弱点があれば防げないことがあります。
NICTはAndroidアプリを使った事例を説明していますが、同じ問題はiOSアプリやWebサービスのバックエンドAPIでも起こり得るとしています。
4. AIはサイバー攻撃をどう変えるのか
AIが突然、新しい種類のサイバー攻撃を生み出したというより、これまで人が時間をかけていた作業を速く、広く行えるようにしていると考える方が実態に近いと思います。
先ほどの奇襲作戦の例に戻ると、侵入前には施設の構造を調べ、警備の薄い場所を探し、使えそうな道具や手順を考える必要があります。こうした準備には時間と知識が必要です。
サイバー攻撃でも同じように、対象の公開情報を集め、システムの構造を推測し、弱点を探し、必要に応じて攻撃用のプログラムを作成・修正します。AIは、情報の整理、プログラムの読解や作成、試行結果の分析などを支援できます。
つまり、AIの影響は「AIが一人で勝手に侵入する」という話だけではありません。人が行っていた調査や試行の負担を下げ、短い時間でより多くの対象を調べられるようにする点が大きな変化です。
- 公開情報やアプリを調べる
- 多数のシステムから弱点がありそうな対象を絞り込む
- プログラムの構造や通信の仕組みを読み解く
- 攻撃の試行と結果確認を繰り返す
JPCERT/CCは今回の調査で、攻撃者がAIを使って既知の脆弱性のスキャンやAPI経由の攻撃を行っていたことを確認しました。NICTも、AIによってアプリ解析や脆弱性発見が効率化され、攻撃がより多くのシステムへ広がる可能性に注意を促しています。
Akamaiの2026年のレポートも、APIが主要な攻撃対象になり、AIが既存の弱点を大規模に探して悪用する動きを加速させると指摘しています。
AIが魔法のように防御を破るのではなく、今まで見逃されていた弱点を、より速く、より多く探せるようになる。
私は、ここが一番現実的な懸念だと考えています。
5. ふぁんたろーの個人的考察|攻撃者は次に何を狙うのか
ここからは、公表資料で確認された事実ではなく、私自身の経験を踏まえた考察です。
2020年にIoTセキュリティ事業に関わっていた頃、私は「インターネットにつながる機器が増えるほど、攻撃者にとっての入口も増える」と強く感じました。当時も、家庭用機器や設備、管理画面など、利用者から見えにくい場所に多くの弱点が残っていました。
IoTとは、空調設備や工場の機械などをネットワークにつなぎ、状態を確認したり遠隔操作したりする仕組みです。便利になる一方、これまで建物の中で独立して動いていた設備が、外部から接続できるシステムの一部になります。
当時、イベントで例に挙げたのが、データセンターの空調設備でした。データセンターでは多数のサーバが稼働し、大量の熱を発します。冷却設備が止まれば温度が上がり、機器を守るためにサーバを停止しなければならない可能性があります。
もちろん、実際のデータセンターには予備設備や冗長化が用意されている場合があり、一つの設備の故障が直ちに大規模障害になるとは限りません。それでも、情報システムだけでなく、その稼働を支える設備も守る必要があるという点は、当時から変わっていません。
今回、図書館の検索、施設予約、イベント管理、業務用の管理システムなど、これまで一般の人が攻撃対象として意識しにくかったサービスでも被害が公表されています。
攻撃者にとって重要なのは、企業の知名度ではありません。
- 外部からアクセスできるか
- 弱点が残っているか
- 価値のある情報がまとめて置かれているか
- 侵入後に別のシステムへ進めるか
こうした条件がそろえば、規模の小さなサービスでも攻撃対象になります。
今回の情報窃取が「最終目的」とは限らない
これまで大きな被害として目立ってきたのが、企業のデータを暗号化して使えなくし、復旧などを条件に金銭を要求するランサムウェアです。一方、サイバー攻撃の目的には、情報窃取、詐欺、諜報活動、業務妨害など、さまざまなものがあります。
今回公表された事案でも、盗んだ情報の売買が目的なのか、別の犯罪に使うのか、侵入経路を確保することが目的なのか、最終的な狙いが明らかになっていないケースがあります。
組織化された攻撃者が、対象の調査、弱点の探索、侵入可能性の確認を行ってから次の行動へ移ることは考えられます。そのため、情報窃取だけで終わると決めつけず、侵入後の横展開や再侵入にも備える必要があります。
ただし、今回の国内事案が将来の大規模攻撃に向けた演習だったという証拠は確認されていません。同じ攻撃者が関与しているとも限りません。ここは、公表された事実ではなく、私がリスクとして気にしている点です。
さらに懸念しているのは、社会インフラや地域サービスの周辺にあるシステムです。電力、交通、医療などの中核システムは強く守られていても、予約、保守、委託先、スマホアプリ、遠隔管理といった周辺部分が入口になる可能性があります。
情報漏えいだけでなく、現実の設備への影響も考える
社会インフラには、電力、水道、交通、通信だけでなく、それらを支える工場、ビル、物流、データセンターなどの設備も含まれます。現在は多くの設備がコンピューターで監視・制御され、保守のために遠隔接続できるものも増えています。
設備がネットワークにつながれば、状態を把握しやすくなり、運用も効率化できます。その一方で、管理画面、保守用アカウント、委託先との接続、建物管理システムなど、新たに守るべき場所も増えます。
産業設備のセキュリティを専門とするDragosは2024年、データセンターの冷却システムが運用妨害の標的になり得ると指摘しました。同社は、冷却停止による温度上昇が機器の停止や下流サービスの障害につながる可能性を説明しています。
Dragosが紹介した2023年の事例は、落雷や設備上の問題による停止であり、サイバー攻撃ではありません。しかし、冷却設備の停止がクラウドサービスや銀行サービスなどへ波及した実例として、設備障害の影響範囲を理解する材料になります。
フランスのスーパーで冷蔵・冷凍設備が攻撃された
そして2026年10月、設備へのサイバー攻撃が現実の商品の損失につながる事件がフランスで発生しました。
ITmedia NEWSの報道によると、10月11日夜から12日(現地時間)にかけて、フランスのスーパーマーケットで冷蔵・冷凍設備を標的とする大規模なサイバー攻撃が発生しました。冷蔵設備の温度は最高50度まで上昇し、生鮮食品や冷凍食品が大量に廃棄される被害が出たとされています。
Super UやHyper Uなどを展開するCoopérative Uは、系列の複数店舗で冷蔵設備が攻撃を受けたことを認めました。Intermarchéも被害を認めており、報道では同チェーンの約150店舗が影響を受けたとされています。フランス当局は捜査を開始しました。
報道では、冷蔵設備の霜取り機能が不正に操作され、本来は一定時間だけ動く霜取り運転が継続するよう設定されたとされています。その結果、庫内温度が上がり、一部では火災も発生したと報じられました。
制御機器メーカーのDanfossによると、影響を受けた機器の多くは旧型製品、または古いファームウェアを使用している現行製品でした。同社は顧客と協力し、更新可能な機器のファームウェア更新、ネットワーク保護の強化、インターネットへの直接接続の解消を進めています。
ただし、2026年10月16日時点で、攻撃者や具体的な侵入経路は明らかになっていません。どの弱点が最初の侵入口になったのかは、今後の調査を待つ必要があります。
この事件で注目したいのは、盗まれた情報の件数ではありません。コンピューターを通じた攻撃によって現実の設備が不正に操作され、食品の廃棄や火災という物理的な被害につながった点です。
私が2020年に懸念していたのも、まさにこの点です。サイバー攻撃が情報を盗むだけで終わらず、設備の停止や誤作動を通じて現実の業務や生活へ影響する可能性があります。
これは、今回の事件が直ちに社会インフラ攻撃へつながると主張するものではありません。攻撃の探索や分析が効率化すれば、これまで見過ごされていた周辺システムも狙われやすくなるのではないか、という私の見解です。
企業側には、製品を一つ導入して終わりではなく、守る情報と業務を整理し、運用できる形で対策を続けることが求められます。この考え方は、以前書いた「ゼロトラストは製品ではない」でも詳しく紹介しています。
また、DXによってサービス同士の連携が進むほど、便利さと同時に守る範囲も広がります。DXそのものについては、「DXとデジタル化の違い」も参考にしてください。
まとめ|怖がるより、起きていることを分けて考える
2026年秋、国内で個人情報漏えいの公表が相次いでいることは事実です。一方で、攻撃総数が一斉に急増したのか、同じ攻撃者がすべてに関与したのかについては、分かっていないことが多くあります。
現時点で確認できるのは、次の点です。
- Webシステムやアプリに関連する漏えい公表が短期間に集中している
- サーバへの不正侵入被害が目立っている
- 公開アプリの解析から接続先サーバを狙う攻撃が確認された
- AIを使った探索やAPI攻撃が実際に確認された
- ただし、すべての事件の原因が同じだと断定できる情報はない
整理すると、特に覚えておきたいのは次の5点です。
- ニュースの増加と、攻撃総数の増加は同じではない。
公表の早期化、狙われる対象、侵入の成功率なども分けて考える必要があります。 - 強固な防御を正面から破るだけが攻撃ではない。
公開情報やアプリを調べ、修正されていない弱点や設定の不備を探す攻撃があります。 - スマホアプリやWebサービスの裏側も攻撃対象になる。
利用者が見る画面だけでなく、APIや接続先サーバのアクセス制御が重要です。 - AIは攻撃の調査と試行を効率化する。
関連する攻撃でAI利用は確認されていますが、すべての事件がAI攻撃だとは確認されていません。 - 影響は情報漏えいだけにとどまらない。
ネットワークにつながる設備が増えるほど、業務停止や社会サービスへの影響も考える必要があります。
個人としては、不要なサービスや登録情報を見直し、パスワードの使い回しをやめ、多要素認証を使う。そして漏えいの通知が届いたら、公式情報を確認して、漏れた情報に合わせて対応する。
ニュースの多さだけで必要以上に怖がるのではなく、確認された事実と推測を分け、自分にできることから進めていく。それが、今いちばん大切だと思います。
参照した主な資料
- 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について」(2026年10月7日)
- 個人情報保護委員会「取得した個人情報は、いつ廃棄しなければなりませんか」
- IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日)
- NICT「相次ぐ情報漏えい、その原因の一つは『アプリ解析からのサーバ攻撃』」(2026年10月13日)
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日、10月9日更新)
- JPCERT/CC Eyes「連続不正アクセス事案の攻撃手法に関する調査」(2026年10月15日)
- マクニカ「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月7日)
- ラック「国内で相次ぐWebシステムからの情報漏えい」(2026年10月15日)
- Akamai「APIが主要なアタックサーフェスに浮上」(2026年3月19日)
- Dragos「Data Centre Operations: Cooling Systems Are Possible Targets for Operational Disruption」(2024年5月8日)
- ITmedia NEWS「フランスのスーパー数百店舗で冷蔵設備にサイバー攻撃」(Yahoo!ニュース掲載、2026年10月13日)
本記事は2026年10月16日時点で公開されている情報をもとにしています。各事件の調査状況は今後更新される可能性があります。
コメント